Observatorio Ad Fraud 2019: El asalto al Móvil, las Granjas de Clics y el escándalo de las Apps oficiales
En 2019 el fraude publicitario invadió las tiendas oficiales con 600M de descargas. El análisis del Observatorio Adprodex.
Mientras que entre 2015 y 2017 el fraude publicitario operaba principalmente en navegadores web y centros de datos, 2019 consolidó la migración masiva hacia la publicidad en dispositivos móviles. Con millones de usuarios pegados a la pantalla de sus teléfonos, el cibercrimen convirtió terminales particulares y enormes instalaciones físicas en motores silenciosos de tráfico falso. En este tercer capítulo del Observatorio Histórico Adprodex examinamos cómo el auge de apps maliciosas, granjas de clics y la falsificación de SDK esquilmó presupuestos millonarios a las marcas, demostrando que un impacto en móvil rara vez procedía de un dedo humano.
El escándalo de las tiendas oficiales: más de 600 millones de descargas infectadas
El aspecto más alarmante de 2019 fue que estas prácticas fraudulentas no procedían de portales piratas, sino que estaban presentes en Google Play Store y Apple App Store, autorizadas por sus propios filtros de seguridad. Investigaciones de medios como BuzzFeed News junto a firmas especializadas en ciberseguridad como Check Point y Kochava sacaron a la luz casos de gran repercusión, como el del desarrollador DO Global (participado por el grupo Baidu): cerca de 100 aplicaciones cotidianas con más de 600 millones de descargas acumuladas incorporaban código diseñado para generar clics fraudulentos de manera inadvertida para usuarios y anunciantes.
El caballo de Troya: cómo burlaban la supervisión de Google y Apple
¿Cómo lograron estas aplicaciones el visto bueno de las grandes tecnológicas? La mecánica era sencilla y eficaz: en el momento de someter la app a revisión, el software se mostraba totalmente limpio y conforme a las políticas del catálogo. Una vez descargada en el teléfono, la app recibía instrucciones externas o ponía en marcha librerías publicitarias ocultas. El fraude se activaba con retardo, principalmente con la pantalla apagada y el terminal conectado a la red eléctrica: los dispositivos reproducían anuncios y vídeos invisibles en segundo plano, agotando batería y datos para cobrar comisiones indebidas a costa de los anunciantes.
Del código informático a naves industriales: las Granjas de Clics
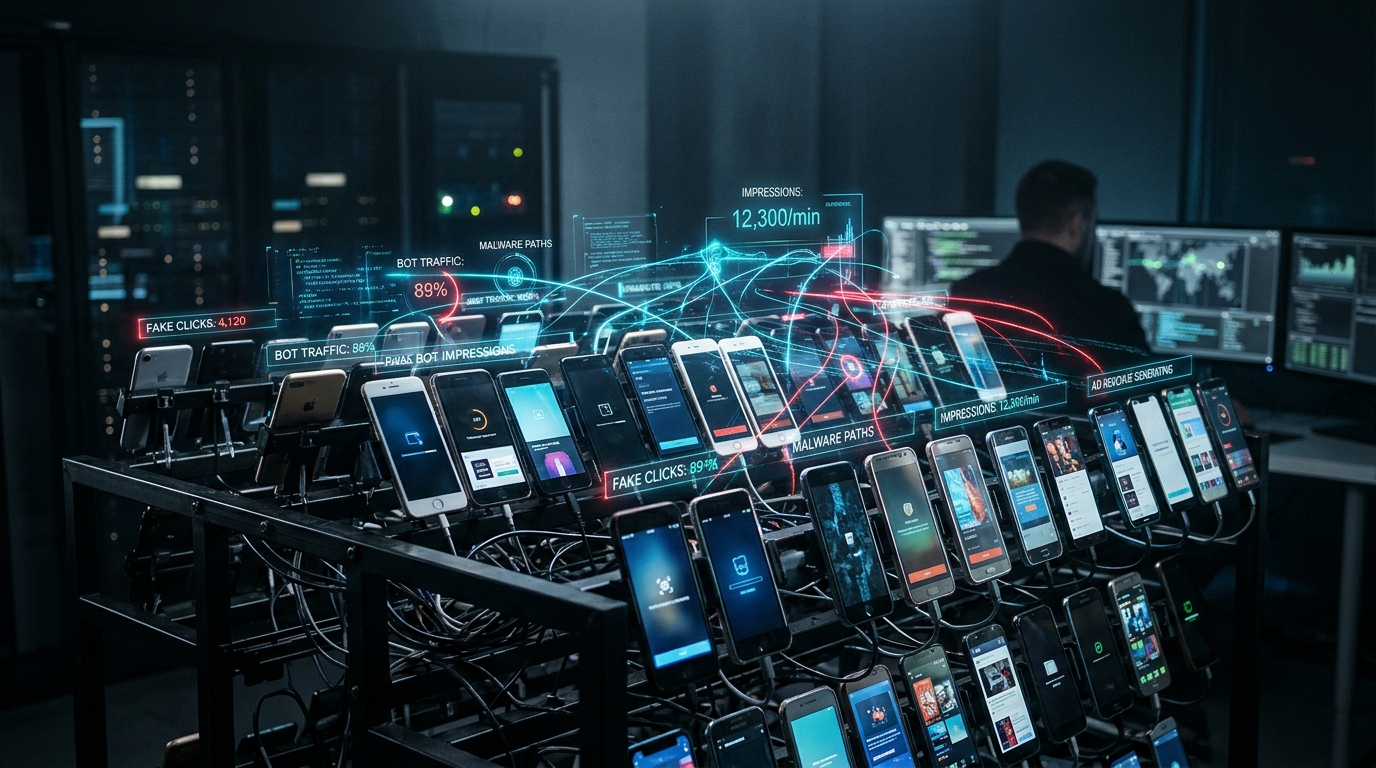
Junto a las aplicaciones maliciosas, 2019 fue el año en que se constató la existencia a gran escala de las granjas de clics: naves acondicionadas con cientos de miles de teléfonos reales fijados en estructuras metálicas y controlados por software centralizado. Estas granjas se alquilaban para inflar la posición de aplicaciones en los rankings, simular descargas (app install fraud) y emular conductas de navegación humana. Para las plataformas de anuncios, el tráfico procedía de terminales auténticos con identificadores válidos, neutralizando los sistemas de seguridad convencionales.
El fallo de la atribución móvil: Click Injection y Flooding
Los datos históricos analizados por nuestro Observatorio evidencian cómo las redes ilícitas atacaron los sistemas de atribución publicitaria, encargados de asignar qué canal cobra por una conversión. Mediante la inyección de clics (enviar un clic falso milisegundos antes de una instalación real) y el click flooding (lanzar millones de impactos ficticios para coincidir con descargas orgánicas), estas redes se apropiaron de fondos destinados al marketing de resultados, enriqueciendo a operadores de bots frente a soportes publicitarios legítimos.
La realidad actual: la publicidad móvil abierta continúa siendo vulnerable
Analizar lo sucedido en 2019 resulta imprescindible para evaluar la publicidad contemporánea. Cualquier negocio que financie hoy impactos en redes abiertas de display móvil o banners integrados asume las mismas vulnerabilidades estructurales, hoy potenciadas por herramientas automatizadas. Medir la eficacia únicamente a través de estadísticas digitales expone a las empresas a una fuga constante de recursos hacia intermediarios opacos.
La propuesta determinante de Adprodex: el ecosistema cerrado
La arquitectura desarrollada por Adprodex y la App Tyche fue ideada como solución directa frente a las deficiencias del entorno móvil convencional. Hemos suprimido los SDK publicitarios de terceros y los banners invasivos. La atención de la comunidad se concentra al 100% en spots de vídeo de 12 segundos sin posibilidad de manipulación, reforzados con autenticación estricta antibot vía OTP. La rentabilidad no se mide en clics virtuales o descargas vacías, sino en la visita física del consumidor al establecimiento validada mediante código PIN. Vincular la inversión al contacto humano real erradica de forma definitiva cualquier opción de fraude digital.
¿Quieres proteger tu negocio frente al fraude publicitario móvil?
Deja de financiar clics fantasma y visualizaciones ocultas en segundo plano. Apuesta por la transparencia absoluta y visitas comerciales reales con el entorno certificado de Adprodex.